حوكمة عملية لبيئات SAP السحابية في السعودية والإمارات: من مواءمة المتطلبات التنظيمية مع الضوابط وتحديد المسؤوليات إلى توضيح نموذج المسؤولية المشتركة وتوثيق أدلة التدقيق.
تحدد حوكمة بيئات SAP السحابية آليات اعتماد القرارات المتعلقة بالسحابة، وإسناد المسؤوليات عن الضوابط الرقابية، والتحقق من استيفاء متطلبات الأمن والامتثال والتشغيل في مختلف بيئات SAP. وبالنسبة للشركات العاملة في المملكة العربية السعودية ودولة الإمارات العربية المتحدة، يجب أن تراعي هذه القرارات الأنظمة واللوائح المطبقة على كل كيان وعبء عمل، وألا تقتصر على الموقع الجغرافي للبنية التحتية السحابية.
يوضح هذا الدليل كيفية تطبيق إطار الحوكمة على SAP Cloud ERP وSAP Cloud ERP Private وSAP Business Technology Platform (SAP BTP). ويركز على تحويل المتطلبات إلى معايير لتصميم البنية التقنية، وضوابط لإدارة الوصول، وإجراءات الموافقة، وأدلة قابلة للتدقيق، مع تنسيق المسؤوليات بين SAP ومزودي الخدمات السحابية والفرق الداخلية.
كيف تختلف ضوابط الحوكمة بين بيئات SAP السحابية؟
تعتمد حوكمة بيئات SAP السحابية على مستوى التحكم المتاح في كل نموذج من نماذج تقديم الخدمات. يعتمد SAP Cloud ERP (SAP S/4HANA Cloud Public Edition) على نموذج موحد للبرمجيات كخدمة (SaaS)، بينما يوفر SAP Cloud ERP Private (SAP S/4HANA Cloud Private Edition) مرونة أكبر في التخصيص، وتتيح منصة SAP BTP تطوير التوسعات وعمليات التكامل. وتحدد هذه الاختلافات الإعدادات التي يمكن للعملاء إدارتها والقرارات التي تتطلب ضوابط حوكمة إضافية.
SAP Cloud ERP: الحوكمة ضمن نموذج موحد للبرمجيات كخدمة (SaaS)
يعمل SAP Cloud ERP على بنية تحتية تديرها SAP، مع عمليات أعمال موحدة وتحديثات توفرها الشركة. ويمكن للعملاء تهيئة العمليات المدعومة وصلاحيات الوصول وعمليات التكامل والتوسعات، لكن لا يمكنهم إجراء تعديلات غير مقيدة على النواة الأساسية لنظام ERP.
لذلك، تركز الحوكمة على قرارات مواءمة المتطلبات مع العمليات القياسية (fit-to-standard) وأساليب التوسعة المعتمدة. وبالنسبة للمؤسسات العاملة في السعودية والإمارات، ينبغي تقييم المتطلبات الخاصة بكل دولة في ضوء الوظائف القياسية المتاحة قبل الموافقة على أي توسعات إضافية.
يقلل هذا النهج الحاجة إلى إدارة العمليات التقنية من جانب العميل، لكنه يحد من المرونة عندما تتجاوز متطلبات الأعمال خيارات التهيئة والتوسعة المدعومة.
SAP Cloud ERP Private: حوكمة عمليات الأعمال المخصصة
يتيح SAP Cloud ERP Private خيارات أوسع للتهيئة والتطوير المخصص، بينما تتولى SAP إدارة العمليات التقنية ضمن نطاق الخدمات المتعاقد عليها.
يجب أن تحدد الحوكمة التخصيصات المبررة من منظور الأعمال، وتأثيرها على ترابط مكونات النظام، ومدى توافقها مع مبادئ النواة النظيفة (clean core). ولا تعني المرونة الأكبر الاستغناء عن تقييم التوافق مع ترقيات النظام أو الالتزام بالمعايير المعمارية.
على سبيل المثال، قد تحتاج مجموعة صناعية سعودية لديها منشآت في الإمارات إلى الحفاظ على عمليات إنتاج متخصصة، مع توحيد العمليات بين شركاتها التابعة. وفي هذه الحالة، ينبغي أن تميز الحوكمة بين متطلبات الأعمال الأساسية والتخصيصات التي تزيد تعقيد الصيانة دون تحقيق قيمة كافية.
SAP BTP: حوكمة التوسعات وموارد المنصة
تُعد SAP BTP منصة تقنية وليست نموذجًا لنشر أنظمة ERP. وتشمل ضوابط الحوكمة فيها هياكل الحسابات وتوفير الخدمات ونشر التطبيقات وعمليات التكامل مع أنظمة SAP والأنظمة الأخرى.
يمكن للمؤسسات تنظيم الحسابات العالمية (global accounts) والمجلدات التنظيمية الاختيارية (directories) والحسابات الفرعية (subaccounts) المخصصة لمناطق جغرافية محددة، وفقًا للشركات التابعة أو أعباء العمل أو بيئات التطوير. وتشمل قرارات الحوكمة تحديد الجهات المخولة بتوفير الخدمات، والمناطق الجغرافية المعتمدة، وآليات إدارة التطبيقات وعمليات التكامل.
بالنسبة للشركات العاملة في السعودية والإمارات، قد يساعد استخدام حسابات فرعية منفصلة على وضع حدود إدارية وتشغيلية واضحة. ومع ذلك، لا يضمن هذا الفصل تلقائيًا استيفاء المتطلبات المتعلقة بمواقع تخزين البيانات ومعالجتها أو الامتثال التنظيمي. لذا، يجب تقييم مدى توفر كل خدمة في المنطقة الجغرافية المعنية وترتيبات معالجة البيانات المرتبطة بها بصورة مستقلة.
توضح وثائق SAP الخاصة بنموذج الحسابات كيف تدعم هذه الهياكل إدارة الحسابات والموارد.
كيف يمكن تحويل متطلبات الامتثال السحابي إلى ضوابط في بيئات SAP بالسعودية والإمارات؟
قبل تطبيق الضوابط في بيئات SAP السحابية، يجب على المؤسسات تحديد الأنظمة واللوائح التي تنطبق عليها وفقًا للكيان القانوني والقطاع وفئات البيانات وترتيبات تقديم الخدمات. وتوضح الأمثلة التالية كيفية تحويل الالتزامات التنظيمية ذات الصلة إلى تدابير تقنية ومسؤوليات محددة وأدلة تدقيق. وهذه أمثلة توضيحية وليست إطارًا موحدًا للامتثال ينطبق على جميع المؤسسات.
ربط المتطلبات التنظيمية بضوابط SAP
|
الأدلة |
الجهة المسؤولة |
ضوابط SAP |
المتطلبات التنظيمية |
|
خط الأساس المعتمد لتهيئة الأنظمة، وسجلات مراجعة صلاحيات الوصول، وتوثيق توزيع المسؤوليات. |
المسؤول عن أمن البيئة السحابية |
اعتماد إعدادات SAP BTP المسموح بها، وتقييد صلاحيات الوصول الإداري، وتوثيق المسؤوليات الأمنية والاعتماد على الخدمات الخارجية. |
السعودية — ضوابط الأمن السيبراني للحوسبة السحابية (CCC-2:2024): متطلبات الأمن السيبراني المطبقة على مقدمي الخدمات السحابية والمشتركين فيها. |
|
مخطط تدفق البيانات، والضمانات الموثقة لنقلها، والموافقات، وتقييم المخاطر عند الاقتضاء. |
المسؤول المعين عن حماية البيانات الشخصية |
تحديد البيانات الشخصية المتداولة عبر عمليات التكامل في SAP، وتقييد عمليات النقل غير الضرورية، وتهيئة صلاحيات الوصول وتدفقات البيانات وفقًا لترتيبات المعالجة المعتمدة. |
السعودية — متطلبات نقل البيانات الشخصية إلى خارج المملكة بموجب نظام حماية البيانات الشخصية (PDPL): الشروط والضمانات المتعلقة بنقل البيانات الشخصية إلى خارج المملكة أو الإفصاح عنها لجهات خارجها. |
|
تصميم صلاحيات الوصول المعتمد، وسجلات أنشطة المعالجة، وإجراءات الاحتفاظ بالبيانات، ونتائج اختبار الضوابط. |
المسؤول عن الخصوصية أو الامتثال |
تطبيق قيود الوصول باستخدام آليات الصلاحيات المدعومة، ووضع إجراءات مناسبة للاحتفاظ بالبيانات وحذفها، وتحديد آليات التعامل مع طلبات أصحاب البيانات الشخصية. |
الإمارات — المرسوم بقانون اتحادي رقم (45) لسنة 2021 بشأن حماية البيانات الشخصية: حماية البيانات الشخصية، والمعالجة المشروعة، وحقوق أصحاب البيانات ضمن نطاق تطبيق القانون. |
|
البنية التقنية المعتمدة، ووثائق الاستضافة، واتفاقيات التعهيد، والموافقات المطلوبة من الجهات التنظيمية والعملاء. |
المسؤول عن التعهيد لدى البنك |
التحقق من موقع نظام السجلات الرئيس لدى البنك، وتقييم ترتيبات استضافة SAP والتعهيد، وتقييد الإفصاح عن البيانات عبر الحدود وفقًا للموافقات المطلوبة. |
الإمارات — نظام التعهيد للبنوك الصادر عن مصرف الإمارات العربية المتحدة المركزي: المتطلبات المتعلقة بنظام السجلات الرئيس للبنوك والإفصاح عن بيانات العملاء السرية خارج الدولة. |
توضح هذه الأمثلة ضوابط يمكن تطبيقها في بيئات SAP، وليست إعدادات تقنية تفرضها الجهات التنظيمية صراحةً. ويجب التحقق من الالتزامات المطبقة، والجهات المسؤولة عن الضوابط، ومتطلبات أدلة التدقيق لكل مؤسسة ونموذج نشر على حدة.
اعتبارات إضافية لتحديد المتطلبات المطبقة
ينبغي لمؤسسات القطاع الخاص في السعودية أيضًا التحقق مما إذا كانت ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذوات البنى التحتية الحساسة (NCNICC-1:2025) تنطبق عليها. وتميز الهيئة الوطنية للأمن السيبراني بين المنشآت الكبيرة (الفئة A) والمنشآت الصغيرة والمتوسطة (الفئة B)، استنادًا إلى معايير عدد الموظفين أو الإيرادات السنوية وفقًا لتعريفات الهيئة العامة للمنشآت الصغيرة والمتوسطة (منشآت).
وتخضع الفئتان لمجموعتين مختلفتين من الضوابط الإلزامية، تضم الأولى 65 ضابطًا للفئة A، والثانية 26 ضابطًا للفئة B. وتسري هذه المتطلبات على الجهات التي تتلقى إشعارًا رسميًا من الهيئة الوطنية للأمن السيبراني، التي يجوز لها أيضًا فرض ضوابط إضافية. لذلك، يجب على الشركات التحقق من تصنيفها وحالة الإشعار قبل تحديد الحد الأدنى من الضوابط الواجب تطبيقها.
أما في الإمارات، فيجب على المؤسسات التحقق أيضًا مما إذا كانت تخضع لأطر مستقلة لحماية البيانات أو متطلبات تنظيمية خاصة بقطاعات معينة، بما في ذلك المتطلبات التي تنظم الأنشطة في مركز دبي المالي العالمي (DIFC) وسوق أبوظبي العالمي (ADGM).
ما إجراءات التحقق من المتطلبات المتعلقة بمواقع تخزين البيانات ومعالجتها قبل نشر SAP في السحابة؟
قبل الموافقة على نشر بيئات SAP السحابية في السعودية أو الإمارات، ينبغي للمؤسسات التحقق من مواقع تخزين بيانات الإنتاج والنسخ الاحتياطية والسجلات ذات الصلة أو معالجتها، وكذلك مواقع بيئات التعافي من الكوارث. وبالنسبة إلى SAP BTP، يجب على الفرق التقنية التحقق من توفر الخدمات بحسب المنطقة الجغرافية وترتيبات معالجة البيانات الخاصة بكل خدمة والتطبيقات المتصلة بها، بدلًا من الاعتماد على موقع الاستضافة الرئيسي وحده.
يجب على الفرق أيضًا تحديد ما إذا كان بإمكان موظفي الدعم أو جهات معالجة البيانات من الباطن أو المستخدمين الموجودين في دول أخرى الوصول إلى المعلومات الخاضعة للمتطلبات التنظيمية. وينبغي تقييم أي ترتيبات لمعالجة البيانات عبر الحدود تنشأ عن ذلك في ضوء القيود والضمانات ومتطلبات الموافقة المعمول بها.
وينبغي توثيق النتائج في تقييم لمواقع البيانات وعمليات نقلها، مدعوم بمخططات البنية التقنية ووثائق الخدمات ذات الصلة والترتيبات التعاقدية والموافقات المطلوبة. ويجب معالجة أي قيود لم تُحسم قبل نشر النظام.

كيف ينبغي إدارة الهوية وصلاحيات الوصول والفصل بين المهام في بيئات SAP السحابية؟
تتطلب حوكمة صلاحيات الوصول في بيئات SAP السحابية أكثر من مجرد المصادقة المركزية. إذ تتحقق المصادقة من هويات المستخدمين، بينما يحدد التخويل الأنشطة المسموح لهم بتنفيذها، ويكشف الفصل بين المهام (SoD) عن مجموعات الصلاحيات التي قد تؤدي إلى مخاطر غير مقبولة على الأعمال. ويتطلب كل جانب منها إجراءات اعتماد محددة وأدلة تثبت أن الضوابط تعمل على النحو المطلوب.
إرساء ضوابط فعالة لإدارة صلاحيات الوصول
ينبغي للمؤسسات تطبيق ثلاثة ضوابط متكاملة في مختلف بيئات SAP:
• منح صلاحيات الوصول ومراجعتها واعتمادها: اشتراط موافقة المسؤول عن عملية الأعمال قبل منح الصلاحيات، وتطبيق مبدأ الحد الأدنى من الامتيازات. ويجب مراجعة الصلاحيات دوريًا وعند تغيير الأدوار الوظيفية، وإلغاؤها فور مغادرة الموظفين للمؤسسة.
• إدارة مخاطر الفصل بين المهام (SoD): فحص الأدوار والصلاحيات الممنوحة حاليًا أو المقترح منحها للكشف عن التعارضات. وعندما يتعذر إزالة هذه التعارضات، يجب توثيق الضوابط التعويضية المعتمدة وتحديد المسؤولين عن مراجعتها.
• حوكمة الوصول ذي الصلاحيات المميزة: تقييد صلاحيات الوصول الإداري والوصول في حالات الطوارئ، وتطبيق المصادقة متعددة العوامل (MFA) وفقًا لمستوى المخاطر، والاحتفاظ بأدلة الموافقات والأنشطة الحساسة.
ينبغي تطبيق هذه الضوابط على جميع تطبيقات SAP ذات الصلة، بدلًا من تقييمها بصورة منفصلة لكل نظام.
تطبيق ضوابط الوصول على العمليات في السعودية والإمارات
لنفترض وجود فريق للخدمات المشتركة يتولى معالجة مدفوعات الموردين لشركات تابعة في السعودية والإمارات. إذا كان أحد المستخدمين يمتلك صلاحية تعديل بيانات الحسابات المصرفية للموردين والموافقة على المدفوعات للكيان القانوني نفسه، فقد ينشأ تعارض محتمل في الفصل بين المهام.
يمكن لفريق تقنية المعلومات المركزي إدارة إنشاء حسابات المستخدمين ومنح الصلاحيات، لكن ينبغي أن يتولى المسؤول عن عملية الأعمال المعنية اعتماد هذه الصلاحيات وأي استثناءات. ويجب أن تشمل أدلة التدقيق طلب الوصول، وتقييم مخاطر الفصل بين المهام، والضوابط التعويضية المعتمدة، ونتائج المراجعات اللاحقة.
بالنسبة للمؤسسات السعودية الخاضعة للضوابط الأساسية للأمن السيبراني (ECC-2:2024) الصادرة عن الهيئة الوطنية للأمن السيبراني، يمكن أن تساعد هذه الإجراءات في إثبات تطبيق مبدأ الحد الأدنى من الامتيازات، والفصل بين المهام، وضوابط الوصول ذي الصلاحيات المميزة، والمراجعات الدورية.
ما حلول SAP التي تدعم حوكمة صلاحيات الوصول؟
تدعم SAP Cloud Identity Services المصادقة وإدارة توفير هويات المستخدمين في التطبيقات المتوافقة. أما SAP Cloud Identity Access Governance (IAG)، فتتيح تحليل مخاطر الوصول وإدارة طلبات الصلاحيات وإجراء مراجعات دورية لاعتماد صلاحيات الوصول القائمة في الأنظمة المدعومة.
يختلف دور كل حل عن الآخر، كما يختلف نطاق الدعم بحسب النظام المستهدف. وعلى وجه الخصوص، لا ينبغي افتراض أن إمكانات إدارة الوصول ذي الصلاحيات المميزة (Privileged Access Management) ضمن IAG تشمل تطبيقات SAP السحابية.
ولا يغني أي من الحلين عن مسؤولية فرق الأعمال في تحديد الأدوار والصلاحيات، وقبول المخاطر، وإجراء مراجعات صلاحيات الوصول.
كيفية إنشاء إطار لحوكمة بيئات SAP السحابية
ينبغي أن يربط إطار الحوكمة التشغيلية لبيئات SAP السحابية كل متطلب معمول به بضابط محدد، ومسؤول واضح عن تطبيقه، وأدلة قابلة للتحقق. وبالنسبة للمؤسسات العاملة في السعودية والإمارات، يجب أن يميز الإطار أيضًا بين المعايير الموحدة على مستوى المؤسسة والقرارات التي تتطلب موافقات خاصة بكل دولة.
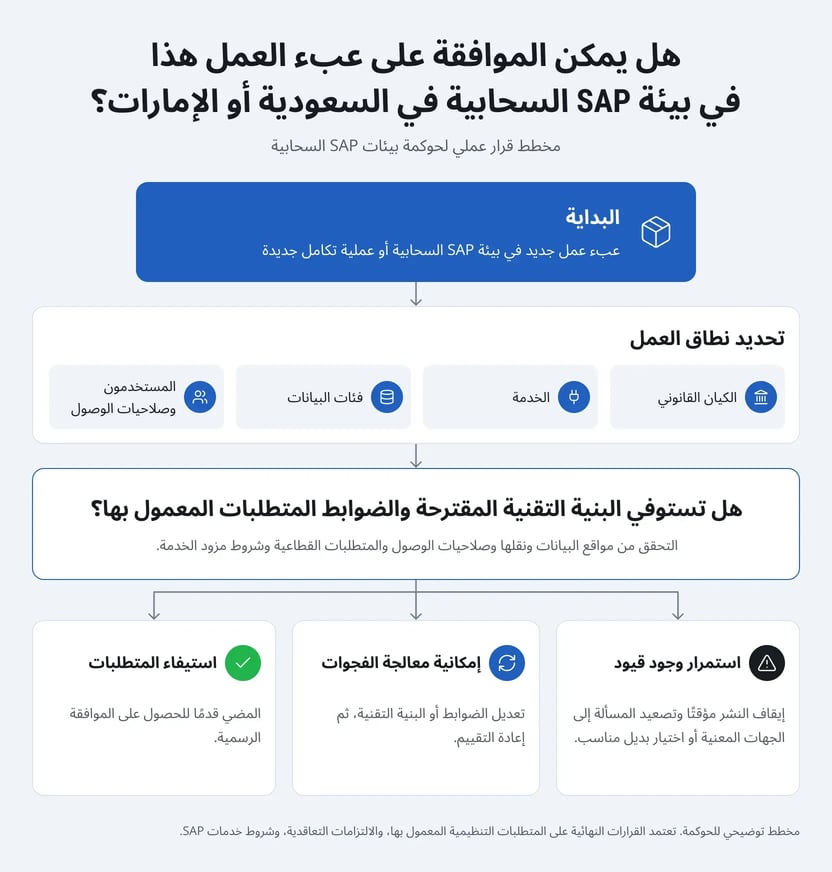
خمسة عناصر أساسية لإطار حوكمة قابل للتطبيق
1. حصر بيئة SAP وتحديد المسؤوليات
وثّق خدمات SAP السحابية ونماذج النشر وعمليات التكامل وفئات البيانات ومواقع معالجتها والاعتماد على الأطراف الخارجية. وحدد مسؤولين من فرق الأعمال والفرق التقنية عن أعباء العمل الحيوية، بحيث تكون لكل خدمة جهة واضحة تتحمل مسؤوليتها.
بالنسبة للخدمات الحيوية المقدمة من أطراف خارجية، راجع الاتفاقيات المعمول بها ووثائق الموردين التي تغطي المسؤوليات الأمنية ومعالجة البيانات والمقاولين من الباطن والإبلاغ عن الحوادث وأدلة التدقيق. وعيّن مسؤولًا لمعالجة الثغرات المحددة، بما في ذلك تلك المتعلقة بمزودي البنية التحتية الذين تدير SAP خدماتهم، ولا يتعاقد معهم العميل مباشرةً.
2. تحويل المتطلبات إلى ضوابط قابلة للتنفيذ
اربط الالتزامات التنظيمية المطبقة والسياسات الداخلية بضوابط محددة. ويجب أن يكون لكل ضابط هدف واضح، وآلية للتنفيذ، ومتطلبات محددة لأدلة الامتثال.
بالنسبة للعمليات في الإمارات، توفر سياسة أمن السحابة الوطنية (National Cloud Security Policy) مرجعًا لحوكمة السحابة، ومواقع البيانات، والضمانات التعاقدية، والمرونة التشغيلية. ويجب على المؤسسات تحديد الأحكام التي تنطبق على أنشطتها، بدلًا من افتراض خضوع جميع أعباء العمل للالتزامات نفسها.
3. تحديد مسؤوليات الموافقة والاعتماد
حدد الجهات المخولة بالموافقة على الخدمات السحابية الجديدة وعمليات التكامل ونقل البيانات والتغييرات في البنية التقنية والاستثناءات من السياسات. ويمكن لفريق تقنية المعلومات الإقليمي تولي مسؤولية المعايير التقنية، بينما تراجع فرق الامتثال والأعمال في كل دولة القرارات التي تؤثر في عملياتها.
4. فرض الالتزام بمعايير البنية التقنية والأمن
ضع معايير معتمدة لإعدادات الأنظمة وأنماط النشر وأساليب التكامل وقواعد الفصل بين البيئات. وبالنسبة إلى SAP BTP، يجب أن تشمل هذه المعايير أيضًا هياكل الحسابات الفرعية (subaccounts)، وتوفير الخدمات، والمناطق الجغرافية المسموح باستخدامها.
وثّق ما إذا كانت كل خدمة تستخدم مفاتيح تشفير تديرها SAP أو مفاتيح يديرها العميل عندما تدعم الخدمة ذلك، وحدد الجهات المخولة بإدارة هذه المفاتيح، وآليات التحكم في تدويرها وإبطالها. وضع إجراءات للاحتفاظ ببيانات الأعمال والبيانات الشخصية وأرشفتها وحذفها، مع مراعاة متطلبات الاحتفاظ القانونية وسياسات النسخ الاحتياطي.
تشمل خدمات LeverX الاستشارية الخاصة بمنصة SAP BTP تصميم بنية المنصة، وتهيئة إعدادات الأمان، وتطبيق ضوابط الحوكمة.
5. التحقق من فعالية الضوابط وإدارة الاستثناءات
احتفظ بسجل للضوابط يتضمن المسؤول عن كل ضابط، والأدلة الداعمة، وجدول المراجعة، وحالة الإجراءات التصحيحية. ويجب توثيق مبررات الاستثناءات والموافقات عليها والتدابير التعويضية عند الحاجة، مع تحديد تاريخ لانتهاء صلاحية كل استثناء أو إعادة تقييمه.
إضافةً إلى المراجعات الدورية، أعد تقييم الضوابط المتأثرة قبل إجراء تغييرات جوهرية، مثل إضافة خدمة SAP جديدة، أو تغيير مواقع معالجة البيانات، أو إنشاء عمليات تكامل عبر الحدود. وحدّث الموافقات ووثائق الضوابط ذات الصلة قبل نشر التغييرات.
مثال: توثيق ضابط حوكمة لمنصة SAP BTP
لنفترض أن شركة إقليمية تعتزم إنشاء عملية تكامل جديدة عبر SAP BTP لتوحيد بيانات المشتريات من شركاتها التابعة في السعودية والإمارات.
يمكن أن يتضمن سجل الحوكمة المعلومات التالية:
هدف الضابط: ضمان استخدام عملية التكامل لبنية تقنية معتمدة واستيفائها لمتطلبات التعامل مع البيانات المطبقة.
الجهة المسؤولة: المسؤول الإقليمي عن منصة SAP، بموافقة المسؤولين المعنيين عن البيانات والامتثال في كل دولة.
الضوابط المطلوبة: توثيق تدفقات البيانات، واعتماد مواقع تقديم الخدمات، وتقييد صلاحيات الوصول إلى عمليات التكامل، والحصول على الموافقات اللازمة للنشر.
أدلة التدقيق: مخطط البنية التقنية المعتمد، وتقييم تصنيف البيانات ومواقعها، وسجلات إعدادات صلاحيات الوصول، والموافقات الموثقة.
الحالات التي تستدعي إعادة المراجعة: تغيير مزود خدمة التكامل، أو موقع معالجة البيانات، أو فئات البيانات، أو ترتيبات الوصول.
يوفر هذا السجل أساسًا عمليًا لمراجعة عملية التكامل قبل نشرها وإعادة تقييمها عند تغير الظروف ذات الصلة. وهو مثال توضيحي لإجراءات الحوكمة، وليس قائمة موحدة بالمتطلبات التنظيمية.
مصفوفة المسؤوليات المشتركة: SAP ومزود الخدمات السحابية والعميل
تتطلب حوكمة بيئات SAP السحابية أيضًا فهمًا واضحًا للضوابط التي يمكن للمؤسسة تطبيقها مباشرةً، وتلك التي تعتمد على SAP أو مزود البنية التحتية السحابية الأساسي.
يختلف توزيع المسؤوليات بحسب خدمة SAP ونطاق التعاقد. وتوضح المصفوفة التالية المسؤوليات المعتادة في البيئات التي تديرها SAP.
|
العميل |
مزود الخدمات السحابية |
SAP |
مجال الضبط |
|
يقيّم مدى ملاءمة الخدمة والمخاطر التعاقدية. |
يتولى تأمين مراكز البيانات والأجهزة والبنية التحتية الأساسية. |
تشرف على خدمات البنية التحتية المتعاقد عليها وضوابط الموردين. |
البنية التحتية المادية |
|
يدير المكونات الخاضعة لسيطرته ويتحقق من تأثيرها على الأعمال. |
يتولى صيانة طبقة البنية التحتية المعنية. |
تتولى تشغيل المكونات التي تديرها ضمن نطاق الخدمة. |
تشغيل المنصة والتطبيقات المُدارة |
|
يحدد صلاحيات الوصول إلى عمليات الأعمال وقواعد الفصل بين المهام (SoD)، ويعتمدها ويراجعها. |
يتحكم في صلاحيات الوصول الإداري على مستوى البنية التحتية. |
توفر إمكانات إدارة الصلاحيات والتخويل المدعومة. |
صلاحيات الوصول إلى الأعمال والتخويل |
|
يطوّر التطبيقات وعمليات التكامل التابعة له، ويختبرها ويؤمّنها. |
يتولى تأمين البنية التحتية الأساسية. |
تشغّل خدمات المنصة وبيئات تشغيل التطبيقات المشمولة بنطاق الخدمة. |
التطبيقات المخصصة وعمليات التكامل |
|
يصنّف البيانات ويقيّم الالتزامات المتعلقة بمواقع تخزينها ومعالجتها ونقلها. |
يشغّل البنية التحتية في المواقع المدعومة. |
توفر معلومات الخدمات ذات الصلة والضمانات التعاقدية المطبقة. |
حماية البيانات ومتطلبات مواقع تخزينها ومعالجتها |
|
يتعامل مع الحوادث الواقعة ضمن نطاق مسؤوليته، ويقيّم آثارها على الأعمال، ويتولى الإبلاغ للجهات التنظيمية عند الاقتضاء. |
يستجيب لحوادث البنية التحتية وفقًا للإجراءات المتفق عليها. |
تتعامل مع الحوادث ضمن نطاق إدارتها وتوفر أدلة التدقيق ذات الصلة حسبما ينطبق. |
الحوادث الأمنية وأدلة التدقيق |
|
يحدد متطلبات التعافي ويتحقق من استمرارية عمليات الأعمال من البداية إلى النهاية. |
يدعم قدرة البنية التحتية على الصمود والتعافي. |
توفر إمكانات التعافي المنصوص عليها في العقد. |
استمرارية الأعمال والتعافي |
هذه المصفوفة توضيحية، ولا تمثل مصفوفة تعاقدية لتوزيع المسؤوليات (RACI). فقد تكون SAP نفسها مزود البنية التحتية، أو قد يكون المزود شركة سحابية كبرى (hyperscaler) تُدار العلاقة معها من خلال SAP. ويجب التحقق من المسؤوليات المحددة وفقًا لاتفاقيات الخدمة المعمول بها ونموذج النشر.
بالنسبة إلى SAP BTP، يوضح نموذج المسؤولية المشتركة لدى SAP كيفية تقسيم المسؤوليات بين تشغيل المنصة والتطبيقات التي يديرها العميل. أما بالنسبة إلى SAP Cloud ERP Private، فتحدد وثائق الأدوار والمسؤوليات (Roles and Responsibilities) الأنشطة التي تتولاها SAP، وتلك التي تبقى ضمن مسؤولية العميل أو تتطلب خدمات إضافية.
يصبح إطار الحوكمة قابلًا للتطبيق فعليًا عندما تنعكس هذه المسؤوليات في سجلات الضوابط وإجراءات الموافقة والأدلة الداعمة، بدلًا من الاكتفاء بتوثيقها في سياسات عامة.
كيفية مراقبة ضوابط SAP السحابية وإدارة التغييرات والتحكم في التكاليف
بعد تطبيق ضوابط الحوكمة، تحتاج المؤسسات إلى التحقق من فعاليتها من خلال المراقبة التشغيلية، وإدارة التغييرات في بيئات الإنتاج وفق إجراءات محددة، ومراجعة استهلاك الموارد السحابية.
المراقبة وأدلة التدقيق
تخدم المراقبة التشغيلية والمراقبة الأمنية أغراضًا مختلفة. فقد يؤدي فشل عمليات التكامل أو تأخر المهام المجدولة أو مشكلات أداء التطبيقات إلى تعطيل عمليات الأعمال، بينما قد تشير أنشطة الحسابات ذات الصلاحيات المميزة والتغييرات غير المصرح بها في إعدادات الأنظمة إلى مخاطر أمنية.
يدعم SAP Cloud ALM مراقبة عمليات الأعمال وعمليات التكامل والمهام المجدولة عبر بيئات SAP المتوافقة. ومع ذلك، فهو لا يحل محل نظام مؤسسي لإدارة معلومات وأحداث الأمن (SIEM)، ولا يضمن تلقائيًا استيفاء متطلبات أدلة التدقيق.
بالنسبة للمؤسسات السعودية الخاضعة للضوابط الأساسية للأمن السيبراني (ECC-2:2024) الصادرة عن الهيئة الوطنية للأمن السيبراني ، يجب الاحتفاظ بسجلات أحداث الأمن السيبراني لمدة لا تقل عن 12 شهرًا. ولا ينطبق هذا المتطلب تلقائيًا على جميع سجلات التشغيل في أنظمة SAP.
تشترط هذه الضوابط أيضًا أن تكون مراكز عمليات خدمات الأمن السيبراني المدارة التي تقدم خدمات المراقبة والتشغيل عبر الوصول عن بُعد موجودة بالكامل داخل المملكة العربية السعودية. لذلك، ينبغي للمؤسسات التي تستعين بمزودي خدمات مراقبة خارجيين التحقق من مواقع تقديم الخدمات والترتيبات التعاقدية، وعدم الاكتفاء بتقييم البيانات المنقولة من سجلات الأنظمة.
إدارة التغييرات والإصدارات
يجب أن تخضع التغييرات في بيئات الإنتاج لإجراءات موافقة محددة تراعي تأثيرها على الأعمال. وقد تتطلب التحديثات التي توفرها SAP، وإعدادات الأنظمة التي يديرها العميل، والتوسعات، وعمليات التكامل إجراءات مختلفة للاختبار والنشر.
على سبيل المثال، عند تحديث عملية تكامل بين SAP وأنظمة إدارة المستودعات لدى شركة تصنيع تعمل في السعودية والإمارات، يجب التحقق من استمرار عمل عمليات استلام البضائع وإدارة المخزون ومعالجة الحالات الاستثنائية بصورة صحيحة. ويمكن لفريق تقنية المعلومات المركزي تنسيق عملية النشر، لكن ينبغي للمسؤولين المحليين عن العمليات التحقق من سلامة الأنشطة المتأثرة قبل إطلاق التحديث.
يمكن أن يدعم SAP Cloud ALM إدارة المتطلبات والاختبارات وتنسيق عمليات النشر في السيناريوهات المدعومة. ومع ذلك، تظل المؤسسات مسؤولة عن وضع معايير الموافقة وإجراءات التصعيد وآليات التراجع عن التغييرات التي تقع ضمن نطاق سيطرتها.
تحديد المسؤوليات عن تكاليف الخدمات السحابية
ينبغي أن تحدد حوكمة الخدمات السحابية بوضوح الجهات المخولة بتوفير الخدمات، والمسؤولة عن تكاليف استهلاكها، والإجراءات الواجب اتخاذها عند تجاوز الإنفاق المستويات المتوقعة.
بالنسبة إلى SAP BTP، يمكن للمؤسسات مراقبة استحقاقات الخدمات (entitlements) والحصص المخصصة (quotas) والاستهلاك عبر لوحة إدارة SAP BTP (SAP BTP cockpit). ومع ذلك، لا تفرض الحصص دائمًا حدودًا فعلية للإنفاق بموجب الاتفاقيات القائمة على الاستهلاك، وقد تكون أرقام التكاليف على مستوى الحسابات الفرعية تقديرية وليست مبالغ الفوترة النهائية.
يمكن لمؤسسة إقليمية توزيع مسؤولية تكاليف SAP BTP بحسب الشركات التابعة أو أعباء العمل، وتحديد عتبات إنفاق تستدعي مراجعة الاستهلاك غير المتوقع عند تجاوزها. ويساعد ذلك على منع تراكم الموارد السحابية دون غرض تجاري واضح أو جهة مسؤولة عن ميزانيتها.
يمكن دعم هذه الأنشطة من خلال خدمات إدارة بيئات SAP السحابية ، بينما تظل صلاحيات الموافقة والمسؤولية المالية على عاتق العميل.
تضع حوكمة تكاليف الخدمات السحابية ضوابط الإنفاق وتحدد المسؤوليات المالية. أما التحسين التفصيلي للتكاليف والتنبؤ بالإنفاق، فيندرجان ضمن ممارسات الإدارة المالية للسحابة (FinOps)، التي تكمل إطار الحوكمة الأشمل.
كيف تدعم LeverX حوكمة بيئات SAP السحابية؟
تساعد LeverX المؤسسات على تحويل متطلبات الحوكمة إلى ضوابط عملية في بيئات SAP، مع توثيق المسؤوليات ووضع إجراءات يمكن للفرق الداخلية إدارتها باستمرار. وفي المشاريع المتعلقة بالمؤسسات العاملة في السعودية والإمارات، يتعاون متخصصونا مع فرق الأمن والامتثال والأعمال لدى العملاء لمعالجة المتطلبات ذات الصلة بكل كيان وبيئة سحابية.
بحسب نطاق المشروع، يمكن أن تشمل مخرجات عملنا ما يلي:
• سجل الضوابط وخطة المعالجة: تقييم موثق لإعدادات الأمان في SAP وصلاحيات الوصول ومخاطر التكامل، مع تحديد الثغرات في الضوابط، والجهات المقترحة لتحمل المسؤولية عنها، والإجراءات التصحيحية مرتبة حسب الأولوية. وتدعم خدمات LeverX الاستشارية لأمن SAP والامتثال إجراء هذه التقييمات.
• مصفوفة المسؤوليات ومعايير البنية التقنية: توزيع واضح للمسؤوليات بين SAP ومزودي الخدمات السحابية وفرق العميل، مدعوم بمعايير موثقة لبنية SAP BTP. ويمكن أن تشمل هذه المعايير هياكل الحسابات الفرعية، وتوفير الخدمات، وأنماط التكامل المعتمدة، وقيود النشر. وتساعد خدمات LeverX لتكامل SAP BTP على تطبيق ضوابط التكامل المتفق عليها.
• تقييم الفصل بين المهام (SoD) وتحسين صلاحيات الوصول: تحليل الصلاحيات المتعارضة في عمليات الأعمال، وتقديم توصيات لتعديل الأدوار، وتوثيق الضوابط التعويضية عندما يتعذر تطبيق الفصل الكامل بين المهام.
• أدلة التدقيق وتسليم المسؤوليات التشغيلية: إعداد الوثائق التقنية وسجلات التهيئة ونتائج اختبار الضوابط وإجراءات المراقبة، بما يساعد الفرق الداخلية على إثبات تطبيق الضوابط ومواصلة الإشراف عليها بعد النشر.
خبرتنا الإقليمية: Cipher BSC
طورت LeverX لصالح Cipher BSC منصة برمجيات كخدمة (SaaS) متعددة المستأجرين على SAP BTP لإدارة الاستراتيجيات ومراقبة الأداء. وصُممت البنية التقنية لدعم قاعدة عملاء دولية تشمل أسواقًا مثل السعودية والإمارات، حيث تؤثر المتطلبات الإقليمية المتعلقة بمعالجة البيانات واستضافتها في تخطيط عمليات النشر.
تضمن المشروع عددًا من القرارات المعمارية المرتبطة بالحوكمة:
• بنية تقنية تراعي تعدد المستأجرين: دعمت طبقة مخصصة لتجريد البيانات في SAP HANA Cloud عزل البيانات على مستوى كل مستأجر ومعالجتها بكفاءة مع التوسع.
• اتحاد الهويات (Identity federation): أتاحت SAP Cloud Identity Services المصادقة الاتحادية وتوفير حسابات المستخدمين تلقائيًا.
• تخطيط النشر الإقليمي: راعت البنية التقنية متطلبات الاستضافة الجغرافية في الأسواق المختلفة.
• عمليات تكامل آمنة: دعمت SAP BTP Connectivity الاتصال بين التطبيقات السحابية وأنظمة SAP المستضافة في مقار العملاء (on-premises) أو أنظمة الأطراف الخارجية.
حلت المنصة الناتجة محل أدوات يدوية متفرقة، وأصبحت متاحة عبر SAP Store. ويوضح المشروع كيف يمكن معالجة متطلبات عزل البيانات وإدارة الهويات واعتبارات النشر الإقليمي وأمن التكامل من خلال التصميم المعماري لمنصة SAP BTP.